Dernière édition : 2026-07-20
Configuration de l'injection des groupes (Mapping OIDC)
Informations
- Date de mise à jour : 2026-07-20
- Service ciblé : Authentik / OIDC
- Auteur : Louis MEDO
- Responsable : Louis MEDO
1. Contexte
L'objectif de cette procédure est de configurer le mappage de portée (Scope Mapping) personnalisé et de l'associer à un fournisseur OIDC (Provider) dans Authentik. Cette opération doit être effectuée lors de l'intégration d'un nouveau service nécessitant la transmission dynamique des groupes de l'utilisateur via le jeton d'authentification pour gérer les habilitations (RBAC).
2. Prérequis
- Accès administrateur (Superuser) actif sur la console d'administration Web Authentik.
- Fournisseur OIDC (Provider) de l'application cible préalablement configuré.
3. Procédure d'exécution
- Configuration du Fournisseur OIDC (Provider). Naviguer dans Applications > Providers et éditer le Provider OIDC cible. Dérouler la section Paramètres avancés du protocole pour ajouter la portée au jeton.
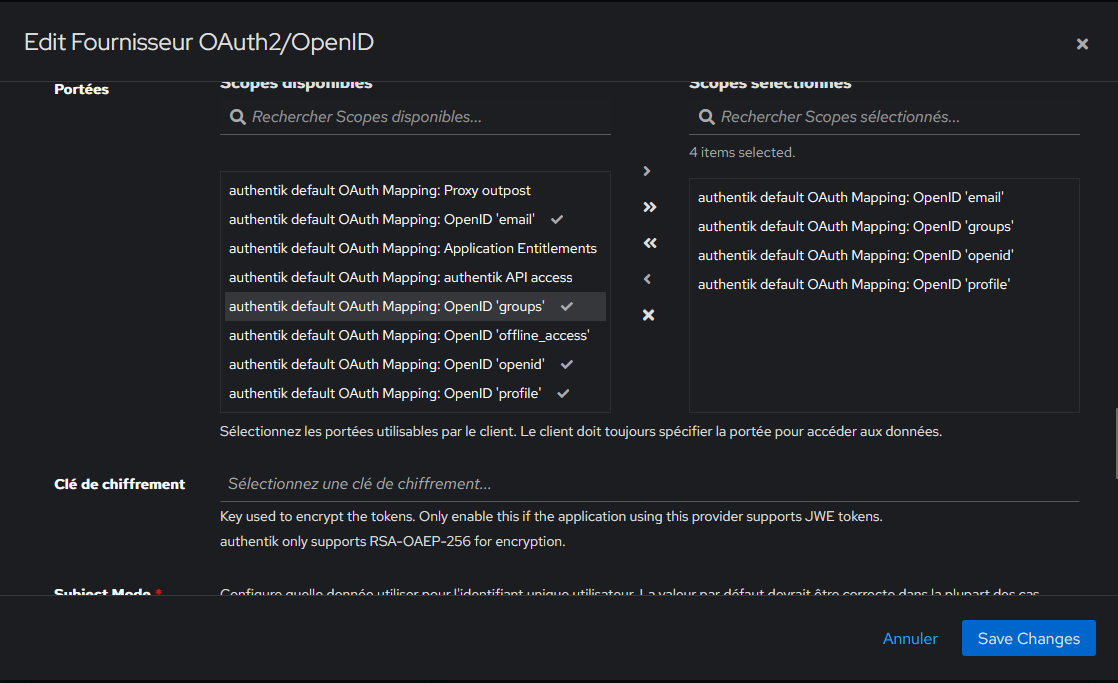
Sélectionner : authentik default OAuth Mapping: OpenID 'groups'
Scopes sélectionnés: Autorise le fournisseur à injecter de manière dynamique le claim JSON"groups"dans le token OIDC transmis à l'application.